Two-Factor vs. Two-Step Authentication: Đâu là sự khác biệt?
Phân biệt rõ ràng two-factor và two-step authentication. Tìm hiểu cách bảo vệ tài khoản trực tuyến của bạn hiệu quả hơn trước các mối đe dọa an ninh mạng ngày càng tinh vi
Mục lục
Trong kỷ nguyên số, việc bảo vệ thông tin cá nhân và tài khoản trực tuyến trở nên quan trọng hơn bao giờ hết. Các phương thức xác thực như two-factor authentication (2FA) và two-step verification (2SV) thường được nhắc đến như những lớp phòng vệ thiết yếu. Tuy nhiên, liệu bạn đã thực sự hiểu rõ sự khác biệt giữa chúng và cách chúng hoạt động để bảo vệ bạn khỏi các cuộc tấn công mạng?
Khái niệm xác thực hai yếu tố và hai bước
Xác thực là quá trình người dùng chứng minh danh tính của mình khi truy cập vào một hệ thống hoặc tài khoản. Các phương thức xác thực phổ biến hiện nay bao gồm:
- Xác thực đơn yếu tố (SFA): Chỉ yêu cầu một yếu tố duy nhất để đăng nhập, thường là mật khẩu. Đây là phương thức cơ bản nhất nhưng cũng kém an toàn nhất.
- Xác thực hai bước (2SV): Yêu cầu người dùng cung cấp hai bằng chứng để xác minh danh tính. Tuy nhiên, hai bằng chứng này có thể cùng thuộc một danh mục yếu tố, ví dụ như hai mật khẩu khác nhau hoặc mật khẩu và một mã gửi qua tin nhắn SMS.
- Xác thực hai yếu tố (2FA): Yêu cầu người dùng cung cấp hai bằng chứng xác minh danh tính thuộc hai danh mục khác nhau. Các danh mục này thường bao gồm: điều bạn biết (mật khẩu, mã PIN), điều bạn có (điện thoại, thẻ cứng), và điều bạn là (dấu vân tay, nhận dạng khuôn mặt).
Việc hiểu rõ bản chất của từng phương thức giúp chúng ta đánh giá đúng mức độ bảo mật mà chúng mang lại.
Phân tích sâu: Two-Factor vs. Two-Step Authentication
Sự nhầm lẫn giữa 2FA và 2SV xuất phát từ việc cả hai đều bổ sung một lớp bảo mật ngoài mật khẩu. Tuy nhiên, cách thức hoạt động và mức độ an toàn của chúng lại có sự khác biệt rõ rệt. Dưới đây là phân tích chi tiết:
Bản chất của các yếu tố xác minh
Điểm khác biệt cốt lõi nằm ở cách thức phân loại các yếu tố xác minh:
- Two-Step Verification (2SV): Đề cập đến việc thực hiện hai bước trong quy trình đăng nhập. Hai bước này có thể sử dụng các yếu tố cùng loại. Ví dụ: Nhập mật khẩu (yếu tố bạn biết) và sau đó nhập mã OTP từ ứng dụng xác thực (yếu tố bạn có). Hoặc, nhập mật khẩu và sau đó xác nhận yêu cầu đăng nhập trên thiết bị đã tin cậy.
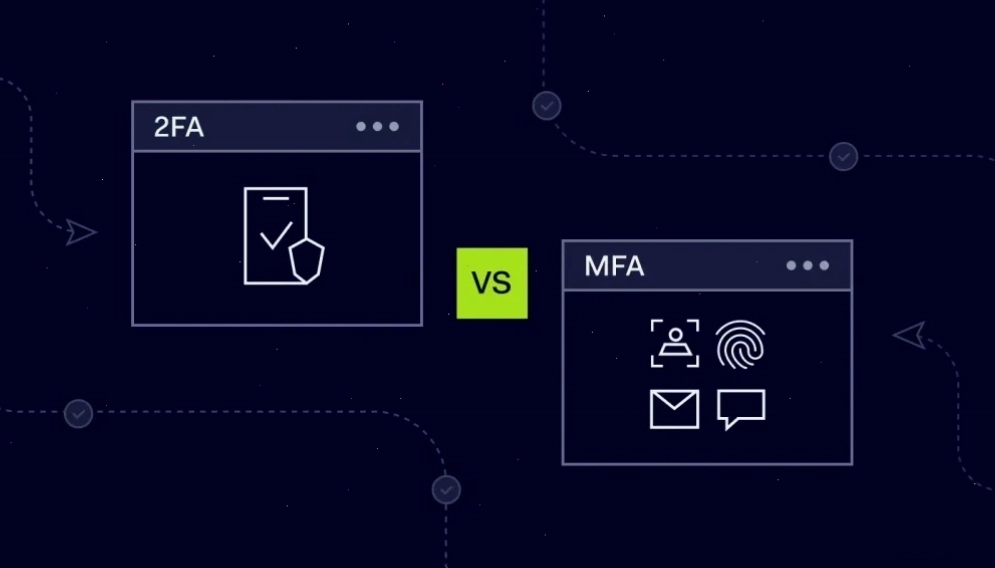
- Two-Factor Authentication (2FA): Yêu cầu hai yếu tố độc lập thuộc hai danh mục khác nhau. Điều này có nghĩa là một cuộc tấn công cần phải xâm phạm được cả hai loại bằng chứng này mới có thể thành công. Ví dụ: Mật khẩu (bạn biết) và mã gửi về điện thoại (bạn có). Hoặc dấu vân tay (bạn là) và mã PIN (bạn biết).
Tại sao 2FA lại được coi là an toàn hơn?
Lý do chính khiến 2FA vượt trội hơn 2SV về mặt bảo mật là khả năng chống lại các hình thức tấn công phổ biến. Kẻ tấn công thường nhắm vào việc đánh cắp một yếu tố duy nhất, ví dụ như mật khẩu thông qua các chiến dịch lừa đảo (phishing) hoặc phần mềm độc hại (infostealers). Nếu chỉ có 2SV, việc lấy được hai yếu tố cùng loại có thể dễ dàng hơn. Tuy nhiên, với 2FA, kẻ tấn công không chỉ cần lấy mật khẩu mà còn phải vượt qua được lớp bảo mật thứ hai thuộc một danh mục hoàn toàn khác, điều này khó khăn hơn đáng kể.
Một ví dụ điển hình về cách kẻ xấu có thể vượt qua các biện pháp bảo mật cơ bản là thông qua việc đánh cắp session cookies và tokens. Những dữ liệu này, lưu trữ trong trình duyệt, cho phép người dùng duy trì đăng nhập mà không cần nhập lại thông tin. Nếu kẻ tấn công chiếm được session cookie hoặc token, chúng có thể truy cập tài khoản mà không cần mật khẩu hay mã xác thực, làm cho 2FA trở nên vô dụng trong trường hợp này. Tuy nhiên, các phương thức 2FA mạnh mẽ hơn, sử dụng các yếu tố khó đánh cắp hơn như sinh trắc học, vẫn có thể ngăn chặn được các cuộc tấn công này.
Thực tế về các cuộc tấn công và lỗ hổng
Các báo cáo an ninh mạng liên tục cho thấy sự gia tăng của các cuộc tấn công chiếm đoạt tài khoản (Account Takeover - ATO). Theo Action Fraud, hàng chục nghìn người đã báo cáo về việc tài khoản mạng xã hội và email bị xâm nhập, gây thiệt hại hàng triệu bảng Anh. FBI cũng đã cảnh báo về tình trạng tội phạm mạng ngày càng lạm dụng kỹ thuật đánh cắp cookie để vượt qua các biện pháp bảo vệ đa yếu tố (MFA), bao gồm cả 2FA.
Bitdefender đã ghi nhận các chiến dịch malvertising (quảng cáo độc hại) sử dụng quảng cáo giả mạo và các trang lừa đảo do AI tạo ra để phát tán phần mềm đánh cắp thông tin (infostealers). Những phần mềm này được thiết kế đặc biệt để nhắm vào tài khoản mạng xã hội. Chúng âm thầm trích xuất dữ liệu nhạy cảm, bao gồm mật khẩu đã lưu và session cookies. Kẻ tấn công sau đó nhập dữ liệu bị đánh cắp vào trình duyệt của chúng, ngay lập tức chiếm quyền truy cập đầy đủ vào tài khoản nạn nhân, vô hiệu hóa hoàn toàn lớp bảo vệ 2FA.
Các phương pháp bảo vệ tài khoản hiệu quả
Để tối ưu hóa việc bảo vệ tài khoản trực tuyến, đặc biệt đối với các nhà sáng tạo nội dung, việc kết hợp nhiều lớp bảo mật là điều cần thiết. Dưới đây là các giải pháp và khuyến nghị:
Lựa chọn phương thức xác thực phù hợp
Khi có tùy chọn, hãy ưu tiên sử dụng xác thực hai yếu tố (2FA) thay vì xác thực hai bước (2SV) nếu có thể. Điều này đòi hỏi việc sử dụng hai yếu tố thuộc hai danh mục khác nhau, mang lại sự bảo vệ mạnh mẽ hơn. Các yếu tố nên được kết hợp bao gồm:
- Điều bạn biết: Mật khẩu mạnh, duy nhất cho mỗi tài khoản, kết hợp với mã PIN.
- Điều bạn có: Sử dụng ứng dụng xác thực (như Google Authenticator, Authy), khóa bảo mật vật lý (YubiKey), hoặc mã OTP gửi qua tin nhắn SMS (dù SMS kém an toàn hơn do có thể bị chặn hoặc chuyển tiếp).
- Điều bạn là: Sinh trắc học như vân tay, nhận dạng khuôn mặt, hoặc quét mống mắt.
Cảnh giác với các mối đe dọa lừa đảo và phần mềm độc hại
Các chiến dịch lừa đảo tinh vi có thể đánh lừa người dùng tiết lộ thông tin đăng nhập hoặc tải xuống các tệp tin độc hại. Hãy luôn:
- Kiểm tra kỹ địa chỉ email người gửi và các liên kết trong email, đặc biệt là các email có nội dung hấp dẫn như lời mời hợp tác hoặc quà tặng.
- Không bao giờ tải xuống tệp đính kèm từ các nguồn không xác định hoặc đáng ngờ.
- Cẩn trọng với các yêu cầu cung cấp thông tin cá nhân hoặc đăng nhập qua email hoặc tin nhắn.
Sử dụng phần mềm diệt virus và chống phần mềm độc hại uy tín, luôn cập nhật phiên bản mới nhất để phát hiện và loại bỏ các mối đe dọa tiềm ẩn.
Quản lý mật khẩu an toàn
Sử dụng mật khẩu mạnh và duy nhất cho mỗi tài khoản là cực kỳ quan trọng. Một trình quản lý mật khẩu (password manager) có thể giúp bạn tạo và lưu trữ an toàn hàng trăm mật khẩu phức tạp mà không cần phải ghi nhớ tất cả. Điều này cũng giúp giảm thiểu rủi ro khi một tài khoản bị xâm phạm, các tài khoản khác của bạn vẫn được an toàn.
Kết luận
Trong bối cảnh các mối đe dọa an ninh mạng ngày càng gia tăng, việc phân biệt rõ ràng giữa two-factor authentication và two-step verification không chỉ là kiến thức lý thuyết mà còn là yếu tố then chốt để bảo vệ tài sản số của bạn. 2FA, với yêu cầu hai yếu tố thuộc hai loại khác nhau, cung cấp một lớp bảo mật vững chắc hơn, làm chậm hoặc ngăn chặn hiệu quả các cuộc tấn công tinh vi. Hãy chủ động áp dụng các phương pháp xác thực mạnh mẽ nhất, nâng cao cảnh giác với các hình thức lừa đảo và sử dụng công cụ quản lý mật khẩu hiệu quả để đảm bảo an toàn tuyệt đối cho tài khoản trực tuyến của bạn.
Bình luận